Que sont les instantanés ?
Les snapshots sont des copies instantanées de l'état d'un système à un moment donné. Ils permettent de restaurer les données à un état antérieur en cas de besoin, sans avoir à restaurer l'intégralité du système. Les snapshots sont également utiles pour sauvegarder les données, tester les mises à jour et les configurations du système et minimiser les temps d'arrêt. En utilisant des snapshots, les utilisateurs peuvent récupérer rapidement les données perdues suite à une attaque de ransomware.
Ransomware : une menace pour les données :
Les ransomwares sont des programmes malveillants qui cryptent les fichiers et les données d'un système pour les rendre inaccessibles, puis exigent une rançon pour les récupérer. Ils peuvent entraîner la perte de données sensibles, une interruption d'activité, une perte de revenus et nuire à la réputation d'une entreprise.
Comment les instantanés peuvent protéger contre les ransomwares :
Les snapshots constituent une solution de sécurité informatique efficace pour se protéger contre les ransomwares. Les snapshots permettent de sauvegarder rapidement et facilement les données et de les restaurer à un état antérieur en cas d'attaque par ransomware. Il est important de sauvegarder efficacement les snapshots en les stockant sur un autre support de stockage, tel qu'un disque dur externe ou un stockage cloud, afin de minimiser le risque de perte de données en cas d'attaque par ransomware.
Pour éviter que les snapshots eux-mêmes ne soient infectés par des ransomwares, il est recommandé d'adopter de bonnes pratiques de sécurité informatique telles que la mise à jour régulière des logiciels, la protection des comptes utilisateurs avec des mots de passe forts, l'installation de logiciels antivirus et de pare-feu et la sensibilisation des utilisateurs à la sécurité informatique.
En bref, les snapshots sont une solution simple et efficace pour protéger les données contre les ransomwares et autres menaces informatiques. En utilisant de bonnes pratiques de sécurité informatique, il est possible d'assurer une protection efficace contre les ransomwares tout en garantissant une récupération rapide et facile des données en cas d'attaque.
Pour bénéficier d’une protection optimale, il est recommandé de faire appel à nos experts en sécurité informatique qui pourront vous aider à mettre en place des stratégies de sauvegarde et de récupération de données adaptées à votre usage professionnel ou personnel. Nos experts pourront également vous conseiller sur les bonnes pratiques de sécurité informatique à adopter pour minimiser les risques d’attaques par ransomware et autres menaces numériques.
]]>À l’aube de 2023, la cybersécurité est plus importante que jamais. Les cyberattaques et les violations de données continuent de faire la une des journaux, soulignant la nécessité d’une protection numérique efficace. Les entreprises et les gouvernements du monde entier se préparent à faire face à de nouveaux défis en matière de cybersécurité. Il est donc essentiel de se tenir informé des tendances et des prévisions pour être prêt à agir. Dans cet article, nous explorons les 10 prévisions les plus importantes en matière de cybersécurité en 2023. Avec des statistiques récentes pour étayer chaque prévision, nous examinons les tendances émergentes telles que le développement de nouvelles attaques de phishing, le recours accru à la cybersurveillance et l’émergence de nouvelles réglementations en matière de cybersécurité.
Attaques de phishing
Elles continueront d'évoluer et de devenir plus sophistiquées, ce qui les rendra plus difficiles à détecter pour les utilisateurs. Selon le rapport annuel 2021 de Proofpoint sur les menaces par courrier électronique, les attaques de phishing ont augmenté de 57% en 2020 par rapport à l'année précédente.
Utilisation accrue de la cybersurveillance
Les gouvernements et les entreprises pourraient l'utiliser pour surveiller les activités en ligne des utilisateurs, ce qui soulève des problèmes de confidentialité et de sécurité. Selon une enquête réalisée en 2020 par le Ponemon Institute, 571 professionnels de la sécurité interrogés dans le monde entier ont déclaré avoir constaté une augmentation de la surveillance des employés pendant la pandémie de COVID-19.
Utilisation accrue de la crypto-monnaie
Cela pourrait rendre plus difficile le traçage des fonds. Selon un rapport de Chainalysis publié en 2021, les paiements de rançon en cryptomonnaie ont augmenté de 311% en 2020, atteignant un montant total de $412 millions. Les attaquants ont continué à privilégier le Bitcoin pour les paiements de rançon.
L'émergence de nouvelles réglementations en matière de cybersécurité
La pandémie pourrait contraindre les entreprises à investir davantage dans la sécurité informatique pour protéger leurs données et leurs systèmes. Selon une enquête réalisée en 2020 par le Center for Cybersecurity and Industrial Cybersecurity (CCI), 641 entreprises interrogées dans le monde s'attendent à ce que les gouvernements renforcent la réglementation en matière de cybersécurité au cours des deux prochaines années.
Accroître la collaboration entre les attaquants
Cela pourrait conduire à des attaques plus sophistiquées et plus efficaces. Selon un rapport de 2021 de la société de sécurité informatique McAfee, les groupes de cybercriminels ont accru leur collaboration et leur coopération pour mener des attaques plus sophistiquées et plus efficaces.
La demande de professionnels de la cybersécurité augmente
Avec l’augmentation des cyberattaques, la demande de professionnels de la cybersécurité devrait également augmenter, ce qui pourrait entraîner une pénurie de talents dans ce domaine. Selon un rapport de Cybersecurity Ventures, le nombre de postes vacants dans le domaine de la cybersécurité devrait atteindre 3,5 millions d’ici 2021. De plus, selon une enquête de (ISC)², la pénurie de professionnels de la cybersécurité devrait atteindre 1,8 million de postes d’ici 2022. Les entreprises devront donc trouver des moyens de combler ce manque pour renforcer leur sécurité et protéger leurs données.
En conclusion, les défis en matière de cybersécurité devraient continuer d’évoluer et de se complexifier en 2023. Les entreprises devront donc rester vigilantes et se tenir au courant des tendances et des nouvelles menaces pour assurer une protection optimale de leurs systèmes et de leurs données. Les professionnels de la cybersécurité seront également plus que jamais sollicités pour aider les entreprises à se protéger contre les cybermenaces.
Protégez votre entreprise dès maintenant. Réservez dès aujourd'hui un audit gratuit avec nos experts en cybersécurité pour évaluer votre niveau de sécurité et obtenir des recommandations personnalisées pour renforcer votre protection contre les menaces numériques.
]]>Pour bien comprendre la « Loi 25 », j’ai utilisé ChatGPT pour lire le document législatif et obtenir un résumé. ChatGPT, avec ses capacités avancées d’analyse de texte, m’a permis de saisir les points clés et les dispositions essentielles de cette importante loi. Ce processus m’a aidé à distiller les aspects les plus significatifs de la loi, me fournissant un aperçu concis et précis. Ce résumé, bien que bref, vise à mettre en lumière les principales dispositions et implications de la loi, en soulignant les aspects critiques de la protection des données personnelles dans le secteur privé au Québec.
Dispositions et responsabilités clés
La Loi 25 sur la protection des renseignements personnels dans le secteur privé au Québec établit des règles précises pour la gestion des données personnelles par les entreprises. Elle met l'accent sur la transparence et la sécurité des données, en définissant les responsabilités des entreprises en matière de collecte, d'utilisation, de stockage et de divulgation des données personnelles. Elle comprend également des dispositions sur les droits individuels concernant leurs données, comme l'accès et la rectification, et établit les conditions de communication des données personnelles sans consentement dans des situations particulières.
L'importance de la protection de la vie privée au Québec
Cette loi représente une avancée significative en matière de protection de la vie privée au Québec, en adéquation avec les enjeux contemporains en matière de sécurité des données personnelles. Elle garantit le droit des citoyens à contrôler leurs renseignements personnels et impose des obligations strictes aux entreprises en matière de protection et de confidentialité des données personnelles. Elle souligne l'importance de politiques de confidentialité claires et de procédures adéquates en cas d'incidents de sécurité des données.
Pour un aperçu plus détaillé, il serait utile de consulter le texte intégral de la loi.
Conseils d'experts
Une compréhension approfondie de la Loi 25 et de ses implications est essentielle pour les entreprises et les particuliers au Québec. Si vous avez besoin d’une analyse plus détaillée ou de conseils spécifiques sur la façon dont cette loi pourrait affecter vos pratiques commerciales ou vos droits personnels, n’hésitez pas à nous contacter. Notre équipe d’experts est disponible pour vous fournir une assistance personnalisée et des conseils juridiques adaptés à vos besoins spécifiques. Nous sommes là pour vous aider à vous y retrouver dans les complexités de la loi et à garantir que vos activités soient conformes aux dernières réglementations en matière de protection des données personnelles.
Pour commencer maintenant, remplissez le formulaire ci-dessous
Mesures à prendre en cas de cyberattaque :
Si vous pensez que votre entreprise a été victime d’une cyberattaque, il est essentiel d’agir rapidement pour minimiser les dégâts. Voici les étapes à suivre :
- Isoler le système ou les machines infectées : La première chose à faire est de déconnecter les machines infectées du réseau pour éviter la propagation de l'infection.
- Évaluer l’ampleur de l’attaque : Il est important d’identifier le type d’attaque et l’étendue de l’infection afin de pouvoir prendre les mesures nécessaires pour la contrer.
- Contacter les autorités compétentes:Comme la police ou une société de sécurité informatique pour obtenir de l'aide et signaler l'attaque.
- Sauvegarder les données importantes:Si possible, sauvegardez les données importantes pour les protéger et éviter de les perdre.
- Nettoyer les systèmes infectés:Utilisez des programmes antivirus pour détecter et supprimer les logiciels malveillants de votre système.
- Restaurer les systèmes:Des sauvegardes pour récupérer des données et des informations perdues.
Comment prévenir les cyberattaques avant qu’elles ne se produisent ?
Les cyberattaques peuvent causer des dommages importants à votre entreprise, mais vous pouvez prendre des mesures pour les prévenir. Voici quelques conseils pour vous aider à protéger votre entreprise contre les cyberattaques :
- Formez vos collaborateurs:Apprenez-leur les bases de la sécurité informatique afin qu’ils puissent repérer les cyberattaques et signaler rapidement tout comportement suspect.
- Protégez vos systèmes:Installez des outils de sécurité tels que des pare-feu, des antivirus et des logiciels de détection de logiciels malveillants. Veillez également à mettre à jour régulièrement vos logiciels pour protéger vos systèmes contre les vulnérabilités.
- Sauvegardez régulièrement vos donnéesy : Assurez-vous de sauvegarder régulièrement vos données importantes sur des serveurs externes afin de pouvoir les récupérer rapidement en cas d'attaque.
- Utilisez des mots de passe forts:Utilisez des mots de passe forts et différents pour chaque compte. Encouragez également vos employés à utiliser des mots de passe forts et à les changer régulièrement.
- Établir des politiques de sécurité strictes : Mettez en place des règles pour l’utilisation d’Internet, du courrier électronique et des périphériques de stockage de données. Assurez-vous que ces règles sont claires et appliquées à tous les employés.
- Vérifiez la sécurité de vos partenaires: Assurez-vous que les tiers avec lesquels vous travaillez disposent également de mesures de sécurité adéquates pour protéger vos données.
Dans l'environnement numérique actuel, la prévention est la clé pour assurer la sécurité de votre entreprise. En mettant en œuvre des mesures préventives efficaces, telles que des systèmes de sécurité robustes et des politiques de sécurité informatique rigoureuses, vous pouvez réduire considérablement le risque de cyberattaques. Contactez-nous dès maintenant pour découvrir comment nous pouvons vous aider à protéger votre entreprise contre les menaces de cybersécurité.
Nos experts toujours prêts à travailler avec vous.
Une fuite de données, cela signifie-t-il quelque chose pour vous ?
Avant de décrire ce que vous pouvez faire en cas de violation de données pour protéger votre entreprise, il est important de comprendre ce qu'est une violation de données et les risques associés. En effet, une violation de données peut avoir des conséquences désastreuses pour une entreprise, allant de la perte de confiance des clients à des amendes réglementaires importantes.
Mesures préventives à mettre en place pour protéger les données :
Protéger les données de votre entreprise contre les cyberattaques n'est pas forcément une tâche ennuyeuse. Voici cinq mesures de prévention amusantes et efficaces que vous pouvez prendre dès maintenant pour renforcer la sécurité de votre entreprise :
- Jetez les post-it : vous est-il déjà arrivé d'écrire votre mot de passe sur un post-it collé sur votre écran ? Nous sommes tous passés par là, mais c'est une très mauvaise idée en matière de sécurité. Utilisez plutôt un gestionnaire de mots de passe pour stocker tous vos mots de passe en toute sécurité.
- Chiffrez vos données : vous avez peut-être entendu parler du chiffrement de bout en bout, utilisé par des applications comme WhatsApp pour protéger les conversations. Vous pouvez également utiliser le chiffrement pour protéger vos données sensibles, notamment les e-mails, les documents et les fichiers stockés sur les disques durs.
- Restez à jour : les mises à jour de sécurité sont ennuyeuses, mais elles sont également essentielles pour assurer la sécurité de votre entreprise. Assurez-vous que tous vos logiciels et systèmes sont à jour avec les derniers correctifs de sécurité.
- Sensibilisez vos employés : vos employés constituent votre première ligne de défense contre les cyberattaques. Assurez-vous qu'ils connaissent les risques liés à la cybersécurité et les bonnes pratiques, comme la vérification des e-mails suspects et la protection de leurs appareils personnels.
- Utilisez des outils de sécurité : les outils de sécurité tels que les pare-feu, les antivirus et les antimalwares peuvent vous aider à détecter et à bloquer les menaces de cybersécurité avant qu'elles ne causent des dommages.
En suivant ces étapes, vous pouvez transformer la protection des données de votre entreprise en une activité amusante et efficace.
Mesures à prendre en cas de fuite de données :
Découvrez les étapes essentielles pour détecter, minimiser les impacts, communiquer avec vos clients et regagner leur confiance.
- Utilisez des outils de surveillance pour détecter rapidement une fuite de données. Effectuez des analyses de sécurité régulières pour identifier les risques.
- Réagissez rapidement en isolant la source de la fuite, en collectant et en analysant les données, en informant les autorités compétentes et les clients concernés et en mettant en œuvre des mesures correctives.
- Communiquez rapidement et clairement avec les clients et partenaires concernés, donnez-leur des conseils sur les mesures qu’ils peuvent prendre pour se protéger et offrez-leur du soutien.
- Communiquez ouvertement et honnêtement sur les causes de la fuite, les mesures prises pour la corriger et les mesures de sécurité supplémentaires mises en place pour éviter de nouvelles fuites. Offrez un soutien et aidez vos clients à protéger leurs données personnelles.
Dans cet article, nous avons passé en revue les principaux risques de cybersécurité auxquels les PME sont confrontées et les mesures essentielles que vous pouvez prendre pour les prévenir.
Vous aussi, participez à la responsabilité collective en matière de cybersécurité en protégeant vos données et celles de vos clients. Nous sommes là pour vous aider à renforcer votre sécurité informatique et à maintenir un environnement en ligne plus sûr et plus sécurisé. Contactez-nous dès maintenant pour en savoir plus.
]]>Qu’est-ce que la transformation numérique et pourquoi les entreprises l’adoptent-elles ?
Imaginez que vous êtes dans un magasin il y a quelques années. Vous achetez vos produits, payez en espèces ou par carte de crédit, et rentrez chez vous. Aujourd’hui, la situation est différente. Vous pouvez acheter vos produits en ligne, payer avec votre téléphone et vous les faire livrer directement à domicile. Cette évolution est ce que l’on appelle la transformation numérique. Les entreprises l’adoptent pour plusieurs raisons. Tout d’abord, la transformation numérique permet d’améliorer la productivité et l’efficacité des processus. Elle permet également de proposer de nouveaux produits et services, de mieux comprendre les besoins des clients et de se différencier de la concurrence. Mais attention, la transformation numérique apporte également son lot de risques en matière de cybersécurité. En effet, les nouvelles technologies ouvrent la porte à de nouvelles formes de cyberattaques. Les entreprises qui ne prennent pas les mesures nécessaires pour protéger leurs données et leurs systèmes s’exposent à des risques de piratage, de vol de données, de sabotage ou d’autres formes de cybercriminalité.
Risques de sécurité liés à la transformation numérique :
La transformation digitale offre de nombreux avantages aux entreprises, mais elle comporte également son lot de risques en matière de cybersécurité. Les entreprises doivent être conscientes de ces risques pour pouvoir les prévenir et les gérer efficacement. Parmi ces risques, on peut citer : Les attaques de phishing : les cybercriminels utilisent des techniques sophistiquées pour tromper les employés et leur soutirer des informations sensibles, comme des mots de passe, des numéros de carte de crédit ou des informations personnelles. Les attaques de ransomware : les attaques de ransomware visent à crypter les fichiers de l’entreprise pour les rendre inutilisables, puis à exiger une rançon pour les récupérer. Les failles de sécurité des objets connectés : les objets connectés tels que les caméras de surveillance, les thermostats intelligents ou les appareils domotiques peuvent être piratés et utilisés pour accéder au réseau de l’entreprise. Les fuites de données : les entreprises doivent protéger les données sensibles, comme les informations personnelles des clients, les secrets commerciaux et les données financières, pour éviter les fuites qui pourraient compromettre leur réputation et leur confiance.
Bonnes pratiques en matière de cybersécurité pour les entreprises qui se digitalisent :
Vous souhaitez savoir comment les entreprises peuvent se protéger contre les cybermenaces dans un monde numérique en constante évolution ? Voici quelques conseils utiles pour assurer la sécurité de votre entreprise :
- Restez à jour : veillez à maintenir tous vos logiciels et applications à jour pour vous protéger contre les vulnérabilités connues. Cela peut inclure des mises à jour de sécurité, des correctifs de bogues et des mises à niveau logicielles.
- Utilisez des mots de passe forts : évitez d’utiliser des mots de passe courants ou faciles à deviner, tels que des noms, des dates de naissance ou des mots du dictionnaire.
- Formez vos employés : Offrez-leur des formations régulières sur les pratiques de cybersécurité, les menaces les plus courantes et la manière de les éviter. Les employés peuvent souvent être le maillon faible de la sécurité de votre entreprise, alors apprenez-leur à reconnaître les signes d'une cyberattaque.
- Protégez vos données : en utilisant des solutions de sauvegarde et de reprise après sinistre. Assurez-vous de disposer de systèmes de sécurité tels que des pare-feu et des antivirus pour protéger vos données contre les attaques.
- Surveillez votre environnement : surveillez régulièrement votre réseau et vos systèmes pour détecter tout signe d'activité malveillante. Utilisez des outils de surveillance pour détecter toute activité suspecte et contrôler l'accès aux données sensibles.
La cybersécurité est essentielle dans la transformation numérique des entreprises. Les risques potentiels tels que les attaques de phishing, les attaques de ransomware et les failles de sécurité de l'IoT doivent être pris en compte. Les entreprises doivent mettre en place des mesures de sécurité pour protéger leurs données et leurs systèmes, en suivant de bonnes pratiques de cybersécurité telles que la mise à jour régulière des logiciels, l'utilisation de mots de passe forts, la sensibilisation des employés et la surveillance du réseau et des systèmes. En adoptant une approche proactive de la sécurité, les entreprises peuvent minimiser les risques et protéger leurs actifs numériques. N'attendez pas d'être victime d'une cyberattaque, protégez votre entreprise dès maintenant. Réservez dès aujourd'hui un audit gratuit avec nos experts en cybersécurité pour évaluer votre posture de sécurité et obtenir des recommandations personnalisées pour renforcer votre protection contre les menaces numériques.
]]>Dans le contexte actuel de l’entreprise, une situation critique se dessinait. Leur présence numérique, incarnée par leur site Internet, était vulnérable, exposant des données cruciales aux dangers du cyberespace. Cette vulnérabilité en ligne n’était qu’un aspect d’un problème plus vaste. En interne, les collaborateurs étaient confrontés à un obstacle majeur : l’impossibilité de travailler à distance, une limitation héritée d’une époque révolue, entravant leur flexibilité et leur réactivité, notamment lors de crises qui exigeaient une adaptabilité immédiate.
L'infrastructure existante de l'entreprise, désormais obsolète, constituait un fardeau. Le vieillissement des équipements et les coûts de maintenance élevés grevaient profondément leurs ressources, soulignant le besoin impératif d'évolution. Parallèlement, l'absence d'un plan de secours robuste se profilait comme une menace, représentant une lacune critique dans leur sécurité opérationnelle.
De plus, leur précieux matériel et équipement, indispensable à leurs opérations, était surveillé de manière négligente, un risque qu’ils ne pouvaient plus se permettre d’ignorer. Le besoin de changement était palpable, dicté par l’urgence de protéger leurs actifs durement gagnés.
Cette prise de conscience a marqué le début d’un parcours vers la transformation numérique, reconnaissant que pour prospérer dans un monde en constante évolution, il était impératif de renforcer leur sécurité numérique et d’adopter une approche flexible et innovante. Ils se sont ainsi lancés dans la redéfinition de leur avenir technologique, un pas audacieux vers un avenir plus sûr et plus dynamique.
Projets et réalisations
- Analyse technologique:Notre équipe a procédé à une évaluation approfondie des structures technologiques de l’entreprise, s’assurant que leur infrastructure et leurs stratégies informatiques étaient alignées sur leurs besoins actuels et futurs.
- Renforcement de la sécurité de l’information : Grâce à notre expertise en cybersécurité, nous avons réalisé une analyse détaillée pour détecter et corriger les vulnérabilités, renforçant ainsi la protection des informations et des systèmes contre les menaces émergentes.
- Système de surveillance avancé : Nous avons installé un système de surveillance moderne, intégrant des technologies de pointe pour une surveillance efficace et discrète.
- Élaboration d’un plan de relance : Nous avons développé des stratégies de récupération robustes pour assurer la continuité opérationnelle en cas d’incident majeur.
- Mise en place d'un système de travail à distance sécurisé : Nous avons mis en œuvre des solutions de travail à distance, garantissant la sécurité des données et une communication fluide pour les équipes distribuées.
- Conformité à la loi 25 : En tant qu'experts en conformité réglementaire, nous avons guidé l'entreprise tout au long du processus complexe de conformité à la loi 25, garantissant ainsi la protection des données personnelles.
- Optimisation de l'infrastructure Cloud : Nous avons amélioré l’efficacité des opérations cloud de l’entreprise, en optimisant les coûts et en améliorant les performances.
- Gestion des mots de passe : Nous avons mis en place des solutions de gestion des mots de passe, améliorant la sécurité tout en simplifiant l'accès pour les utilisateurs.
- Optimisation des processus internes : Notre expertise en analyse de processus nous a permis d’identifier et de mettre en œuvre des améliorations significatives dans les opérations internes de l’entreprise, augmentant leur efficacité et réduisant les coûts.
Conclusion
Face à des défis technologiques majeurs, l’entreprise a non seulement survécu, mais a également prospéré, transformant chaque obstacle en opportunité de croissance et d’innovation. Son parcours vers la transformation numérique a représenté une approche proactive de l’excellence opérationnelle et de la sécurité de l’information.
Grâce à une série d’initiatives stratégiques – de la consolidation de la sécurité de l’information à la modernisation de l’infrastructure cloud, en passant par la mise en place d’un système de télétravail sécurisé et l’établissement d’un plan de reprise solide – l’entreprise a non seulement sécurisé ses opérations contre les menaces actuelles, mais a également ouvert la voie à de nouvelles possibilités. L’optimisation des processus internes et l’installation d’un système de surveillance sophistiqué sont des exemples éloquents de son engagement envers l’innovation continue.
Ce parcours de transformation a renforcé la confiance de l’entreprise dans sa capacité à évoluer dans un paysage technologique en constante évolution, tout en restant fidèle à ses valeurs fondamentales. En garantissant le respect de la loi 25 et en mettant en place une gestion efficace des mots de passe, l’entreprise a démontré son engagement en matière de protection des données personnelles et de sécurité de son environnement numérique.
Aujourd’hui, l’entreprise se présente non seulement comme une entité sûre et résiliente, mais aussi comme une entreprise agile et préparée pour l’avenir. Son histoire témoigne de l’importance de l’adaptabilité et de l’innovation dans un monde en constante évolution. Elle continue d’avancer, prête à relever les défis futurs, équipée d’une technologie de pointe et d’une équipe dédiée à la poursuite de l’excellence. Sa transformation transcende la réalisation de projets réussis ; elle symbolise une évolution continue vers un avenir meilleur et plus sûr pour tous.
]]>1. Gestion des accès et contrôle des identités à l'interne et chez les fournisseurs
Un contrôle d'accès inadéquat peut exposer l'entreprise à des risques internes et externes significatifs. Évaluez attentivement :
– Les politiques et procédures de gestion des identités et des accès
– L'utilisation de l'authentification multifactorielle
– La liste complète des fournisseurs ayant accès aux données ou systèmes
– Les processus de révocation des accès lors du départ des employés
– La mise en place de contrôles d'accès adaptés sur les rôles (RBAC)
– L'utilisation de solutions de gestion des accès privilégiés (PAM)
Point d'attention : Estimez le coût et le temps nécessaire pour implémenter des contrôles d'accès robustes si ceux en place sont insuffisants.
Astuce : La sécurité de l'entreprise cible dépend également de celle de ses partenaires. Examinez :
- Les processus d'évaluation et de gestion des risques liés aux fournisseurs.
- La conformité des fournisseurs aux normes de sécurité.
- Les contrats et clauses de sécurité avec ces fournisseurs.
2. Évaluation de l'infrastructure de sécurité actuelle
Une infrastructure obsolète ou mal configurée peut représenter un risque majeur et des coûts imprévus post-acquisition. Examinez attentivement :
– L'état et la configuration des pare-feux
– La segmentation et la sécurité des réseaux internes
– La mise à jour et la sécurisation des serveurs
– Les systèmes de gestion des identités et des accès.
Point d'attention : Évaluez le coût potentiel de mise à niveau de l'infrastructure si elle s'avère inadéquate. Ces coûts doivent être pris en compte dans votre offre d'achat.
3. Conformité aux réglementations de sécurité et de protection des données
La non-conformité peut entraîner des sanctions financières importantes et des risques de réputation. Vérifiez scrupuleusement :
– La conformité à la Loi 25 au Québec et autres réglementations applicables
– L'existence de politiques de protection des données adéquates
– Les mécanismes de consentement et de gestion des préférences des utilisateurs
– Les processus de notification en cas de violation de données.
Point d'attention : Estimez les coûts potentiels de mise en conformité si des lacunes sont identifiées. Ces coûts peuvent être significatifs et doivent être négociés dans le cadre de la transaction.
4. Preuves de certifications de sécurité fréquemment demandées par l'industrie
Tout comme vous, les clients et fournisseurs sont soucieux des renseignements partagés avec vous. Ils vous demanderont certainement des preuves que vous adhérez aux critères des certifications populaires dans certaines industries, telles que SOC dans le logiciel.
Point d'attention : Estimez les coûts potentiels et le temps requis pour obtenir ces certifications. Ces coûts peuvent être significatifs et doivent être négociés dans le cadre de la transaction.
Astuce : Les clients acceptent parfois de signer des contrats lorsqu'ils savent que le fournisseur a entamé les procédures pour obtenir la certification dans les mois suivants.
5. Plan de réponse aux incidents et continuité des affaires
La capacité de l'entreprise à répondre efficacement aux incidents et à maintenir ses opérations est cruciale. Examinez en détail :
– L'existence et la qualité du plan de réponse aux incidents
– Les procédures de notification en cas de violation de données
– Les mécanismes de sauvegarde et de récupération des données
– Le plan de continuité des activités et les résultats des tests associés
– La formation du personnel aux procédures d'urgence.
Point d'attention : Évaluez le coût potentiel de mise en place ou d'amélioration des plans de réponse et de continuité si ceux-ci sont inadéquats.
Astuces : Cinq stratégies d'évaluation et de négociation
Pour optimiser votre acquisition, considérez les stratégies suivantes lors de la négociation avec le vendeur :
- Audit de technologie et cybersécurité indépendant : Insistez sur la réalisation d'un audit de sécurité par un tiers indépendant dans le cadre de la due diligence.
- Clauses conditionnelles : Intégrez des clauses dans le contrat d'achat conditionnant le prix final à la résolution de problèmes de sécurité spécifiques.
- Période de transition : Négociez une période de transition pendant laquelle le vendeur reste responsable de certains aspects de la technologie et de la sécurité.
- Garanties et indemnités : Obtenez des garanties spécifiques concernant la sécurité et des clauses d'indemnisation en cas de problèmes non divulgués.
- Prix d'achat ajustable : Envisagez un mécanisme d'ajustement du prix basé sur les résultats d'audits de sécurité post-acquisition.
Conclusion
Une évaluation approfondie de ces cinq aspects critiques de la sécurité technologique est essentielle pour minimiser les risques et optimiser votre investissement lors de l'acquisition d'une entreprise au Québec. Chaque lacune identifiée représente non seulement un risque, mais aussi un point de négociation pour ajuster le prix d'achat ou obtenir des garanties supplémentaires.
N'hésitez pas à faire appel à des experts en cybersécurité pour vous assister dans cette évaluation critique. Leur expertise peut vous aider à identifier les risques cachés et à évaluer précisément les coûts potentiels liés à la mise à niveau de la sécurité post-acquisition.
Sécurisez votre investissement : Contactez Data Next Step, votre partenaire expert en cybersécurité, pour une évaluation complète et des conseils stratégiques. Notre expertise vous guidera à travers ce processus critique, assurant une acquisition sécurisée et optimisant la valeur de votre investissement.
]]>Loi 25 sur le protection des renseignements personnels au Québec entrera officiellement en vigueur. Adoptée en 2021, cette loi modernise le cadre juridique de la protection des données personnelles, s'inspirant directement de la Règlement général sur la protection des données (RGPD) en Europe. Loi 25 a été introduit pour renforcer les droits des citoyens droits à la vie privée et tenir les entreprises responsables de la gestion et de la sécurité des informations personnellesElle s'applique à toutes les entreprises du Québec, peu importe leur taille ou leur secteur d'activité. L'échéance du 22 septembre 2024 marque la phase finale de la mise en œuvre de cette loi, avec un accent particulier sur portabilité des donnéesy.
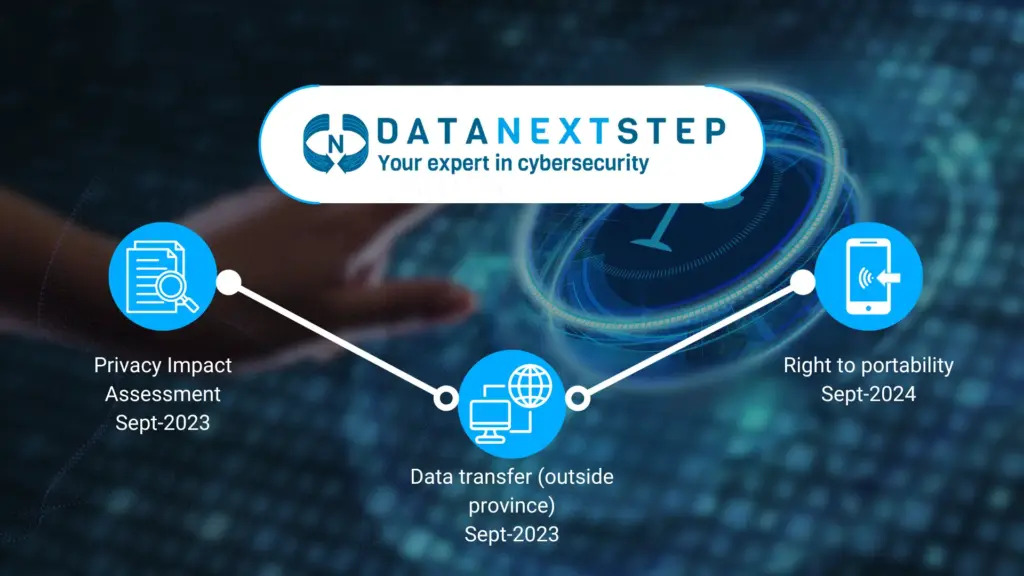
Les entreprises doivent désormais se préparer à ces nouvelles obligations légales, qui incluent notamment la possibilité pour les clients, partenaires et autres parties prenantes de récupérer leurs données personnelles dans un format structuré, couramment utilisé et sécurisé. Se conformer à cette loi est essentiel non seulement pour respecter les droits de vos clients, mais aussi pour protéger votre entreprise des cyber-risques et des sanctions juridiques potentielles.
Pourquoi la portabilité des données est importante
La portabilité des données est un aspect crucial de la protection de la vie privée. Elle permet aux utilisateurs de récupérer leurs informations personnelles et de les transférer facilement vers un autre service. Cela offre une plus grande transparence et améliore la confiance entre les entreprises et leurs clients. Dans des secteurs comme les télécommunications, les services financiers ou les technologies, cette transparence devient un élément différenciateur clé pour les entreprises du Québec.
Exemples d’entreprises mettant déjà en œuvre la portabilité des données :
Google:Grâce à son service de récupération de données, Google permet aux utilisateurs de récupérer et de transférer leurs informations entre différents services, tels que Gmail ou Google Photos, facilitant ainsi la gestion des données personnelles.
Facebook:Facebook permet également à ses utilisateurs de télécharger toutes leurs informations personnelles, ce qui renforce la confiance des utilisateurs tout en leur donnant plus de contrôle sur leurs propres données.
Banques canadiennes:Certaines banques au Canada permettent à leurs clients de transférer leurs données bancaires à d’autres institutions financières, améliorant ainsi la flexibilité et la facilité d’utilisation pour les clients.
Comment y parvenir :
Étape 1 : Réaliser un inventaire des données
L’une des premières étapes à suivre pour se conformer Loi 25 consiste à réaliser un inventaire complet des renseignements personnels que vous collectez et stockez. Cela comprend les données de vos clients, partenaires et employés. Cette étape vous permet d'évaluer la quantité et la sensibilité des renseignements que vous devez protéger et de mieux comprendre les mesures requises pour assurer la sécurité des données.
Étape 2 : Évaluez vos systèmes technologiques
Vos systèmes actuels permettent-ils le transfert d'informations personnelles dans un format facile à utiliser ? Si ce n'est pas le cas, il est temps de mettre à niveau vos outils pour permettre la portabilité des données conformément à la Loi 25Cela peut inclure des solutions simples comme des fichiers de données que vos clients peuvent utiliser avec d’autres services.
Étape 3 : Établir des processus pour les demandes de portabilité des données
Créez des processus clairs et accessibles pour permettre à vos clients et partenaires de demander la récupération de leurs renseignements personnels. Cela peut inclure un formulaire en ligne sécurisé ou une procédure simple à suivre. Assurez-vous que chaque demande est traitée rapidement et efficacement pour garantir une protection des renseignements personnels à la hauteur des attentes.
Étape 4 : Sécuriser la transmission des données
Assurez-vous que les informations personnelles sont transmises de manière sécurisée afin d’éviter tout risque d’interception ou d’utilisation non autorisée. Cela permet d’éviter les risques liés aux violations de données ou aux cyberattaques. Cela peut inclure l’utilisation de méthodes de transfert sécurisées pour garantir que les informations sensibles ne sont pas compromises.
Bonus : la portabilité des données comme atout de résilience et de continuité des activités
En facilitant la transférabilité de vos données, vous permettez à votre entreprise de devenir plus résiliente face aux changements. Par exemple, si vous devez changer de fournisseur ou d’infrastructure technologique, la portabilité des données permet un transfert fluide des informations vers un nouveau système. Vous évitez ainsi une dépendance excessive à un fournisseur unique, une situation connue sous le nom de « vendor lock-in », qui peut rendre la migration vers d’autres solutions coûteuse et difficile.
De plus, la portabilité facilite la continuité des activités en temps de crise, vous permettant de maintenir vos opérations sans interruption (exemple : Crowdstrike). En rendant vos données plus flexibles, vous améliorez la capacité de votre entreprise à s'adapter à différents environnements sans compromettre la sécurité ni perdre en efficacité.
Conclusion : Préparez-vous maintenant
Le 22 septembre 2024 approche à grands pas. Se préparer à cette échéance et se conformer à la loi sur la protection des renseignements personnels n’est pas seulement une obligation légale; c’est aussi un moyen efficace de renforcer la sécurité de votre entreprise et de protéger vos relations d’affaires. En vous adaptant dès maintenant, vous assurez la continuité de vos opérations tout en protégeant vos données sensibles.
Besoin d'aide?
Contactez-nous pour une consultation gratuite et personnalisée. Nos experts vous guideront à chaque étape pour assurer la conformité de votre entreprise avant la date limite du 22 septembre 2024 : https://dev.dns.mtlti.com/fr/priserdv
Référence:
https://www.espaceobnl.ca/fr/contenus/l-essentiel-de-la-loi-25-comprendre-et-agir-en-obnl
https://www.espaceobnl.ca/fr/contenus/l-essentiel-de-la-loi-25-comprendre-et-agir-en-obnl
https://cai.gouv.qc.ca/uploads/pdfs/CAI_FIC_Pieces_ID_Entreprises.pdf?gt=l%E2%80%99entreprise
]]>Meilleures pratiques pour les audits de sécurité informatique dans les entreprises canadiennes
Mettre en œuvre des mesures efficaces Audit de sécurité informatique Les pratiques de sécurité sont essentielles pour les entreprises canadiennes afin de protéger les données sensibles, de se conformer aux exigences réglementaires et d’atténuer les risques. Cela implique des évaluations régulières, des protocoles mis à jour, la formation des employés et la planification des interventions en cas d’incident.
Qu'est-ce qu'un audit de sécurité informatique ?
Un audit de sécurité informatique est une étape cruciale pour toute entreprise souhaitant protéger ses données sensibles et garantir une infrastructure numérique robuste. Ce processus systématique permet d’évaluer les vulnérabilités potentielles, de détecter les failles de sécurité et d’identifier les lacunes dans les politiques de sécurité existantes. Un audit complet examine non seulement les systèmes et réseaux informatiques, mais également les procédures et pratiques opérationnelles qui influencent la sécurité globale.
Quel est le but d’un audit de sécurité informatique ?
De plus, l'audit de sécurité informatique permet d'évaluer la conformité aux normes et réglementations en vigueur, telles que le Règlement général sur la protection des données (RGPD) ou la norme ISO/IEC 27001 ou Loi 25 du Québec, garantissant ainsi que l'entreprise ne soit pas confrontée à des risques juridiques. Cette évaluation approfondie permet également d'identifier les risques avant qu'ils ne deviennent des menaces sérieuses, ce qui permet à l'entreprise de mettre en œuvre des mesures correctives proactives. Des ressources utiles pour les petites entreprises souhaitant se conformer aux normes de cybersécurité sont disponibles ici : Ressources de cybersécurité pour les petites et moyennes entreprises
L’importance de réaliser un audit de sécurité informatique pour les entreprises canadiennes
L’intérêt de cet audit réside dans sa capacité à fournir un aperçu clair de l’état actuel de la sécurité informatique de l’entreprise. Il permet de prioriser les actions correctives, d’optimiser les ressources en cybersécurité et d’améliorer en continu les stratégies de défense. Au final, un audit de sécurité bien mené permet non seulement de protéger les informations sensibles, mais aussi de préserver la réputation et la confiance des clients, deux éléments essentiels à la pérennité de toute organisation dans un environnement numérique de plus en plus complexe et menaçant.
Analyse approfondie de vos systèmes informatiques
Notre approche d'audit de sécurité informatique commence par une analyse approfondie de tous les aspects critiques de votre réseau et de vos systèmes. Lisez également notre article sur les étapes d'un audit.
Nous commençons par une évaluation détaillée des protocoles de sécurité existants, en examinant les configurations de pare-feu, les paramètres de chiffrement des données et les mécanismes de détection d'intrusion. Chaque élément est examiné pour garantir la conformité aux meilleures pratiques de sécurité et pour identifier les vulnérabilités potentielles qui pourraient être exploitées par des attaquants.
https://www.ovhcloud.com/en-ca/learn/what-is-encryption
Nous effectuons également une étude détaillée Audit de sécurité informatique des politiques de gestion des accès, en analysant les droits d'accès des utilisateurs, les processus d'authentification multifactorielle et les contrôles d'accès aux ressources sensibles. Cette analyse nous permet d'identifier les erreurs de configuration potentielles ou les lacunes dans les contrôles d'accès, garantissant ainsi que seules les personnes autorisées ont accès aux informations critiques.
Cette évaluation complète nous permet de détecter les faiblesses potentielles de votre infrastructure et de développer des recommandations précises et adaptées pour renforcer votre cybersécurité. Nos suggestions incluent des mesures correctives telles que l'amélioration des configurations de pare-feu, le renforcement des politiques de sécurité et la mise en œuvre de solutions technologiques avancées pour protéger efficacement vos données et vos systèmes contre les menaces émergentes.
Évaluation des risques informatiques
L’évaluation des risques informatiques est au cœur de notre méthode d’audit. Nous identifions et classons les menaces potentielles en fonction de leur probabilité d’occurrence et de leur impact sur votre entreprise. Cette approche proactive nous permet de prioriser les mesures de sécurité nécessaires et de vous fournir un plan d’action clair pour minimiser les risques.
Nous élaborons également des scénarios d’incidents pour tester la résilience de vos systèmes et préparer des stratégies de réponse adaptées. Cette approche garantit que votre entreprise est non seulement protégée contre les menaces actuelles, mais également préparée à faire face efficacement aux vulnérabilités futures.
Contactez-nous Contactez-nous dès aujourd'hui pour en savoir plus sur notre service d'audit de sécurité informatique et découvrir comment nous pouvons renforcer la défense de votre entreprise contre les cybermenaces.
Chez Data Next Step, nous comprenons l’importance cruciale de la sécurité informatique dans un environnement numérique en constante évolution. Notre équipe d’experts s’engage à vous fournir des recommandations précises et pragmatiques pour protéger vos actifs numériques et assurer la continuité de vos opérations.
]]>